Module 4a 완료 기록: OpenShell 학습과 에이전트 실행 경계 검증
Module 4a 완료 기록: OpenShell 학습과 에이전트 실행 경계 검증
오늘 학습한 Module 4a의 전체 진행 상황을 이미지와 함께 정리한다. 이 기록은 단순히 문서를 읽은 목록이 아니라, 에이전트 도구·세션·정책·실행 경계를 직접 확인한 학습 로그다.
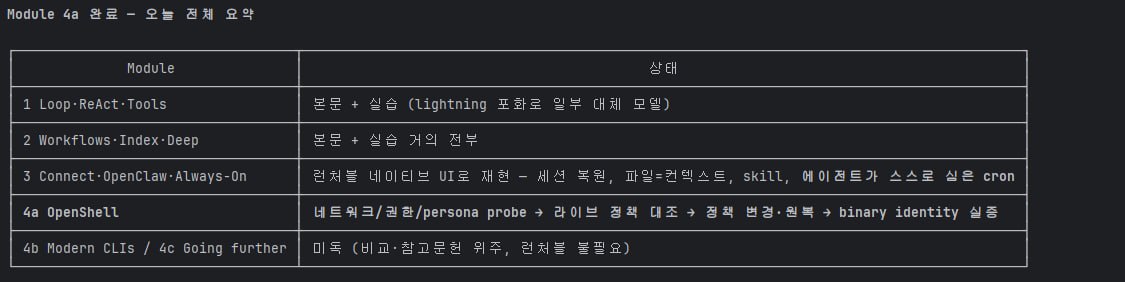
1. 이미지에 기록된 오늘의 학습 현황
이미지의 표는 Module과 상태 두 열로 구성되어 있으며, 다음 항목을 기록한다.
| Module | 상태 |
|---|---|
| 1 Loop·React·Tools | 본문 + 실습. lightning 포화로 일부 대체 모델 사용 |
| 2 Workflows·Index·Deep | 본문 + 실습 거의 전부 |
| 3 Connect·OpenClaw·Always-On | Launchable Native UI로 재현. 세션 복원, 파일 컨텍스트, skill, agent cron 확인 |
| 4a OpenShell | 네트워크·권한·persona probe, 라이브 정책 대조, 정책 변경·원복, binary identity 실증 |
| 4b Modern CLIs / 4c Going further | 미독. 비교·참고문헌 중심이라 실행 가능한 재현은 불필요 |
이 표에서 중요한 점은 “완료”를 문서 열람만으로 표시하지 않았다는 것이다. 본문·실습·재현·정책 대조·원복·identity 검증을 서로 다른 학습 증거로 구분했다.
2. Loop·React·Tools: 실행 루프의 기본기
첫 번째 모듈은 에이전트가 한 번 답변하고 끝나는 것이 아니라, 다음과 같은 루프를 수행한다는 관점으로 이해할 수 있다.
목표 해석
  ↓
상태 확인
  ↓
도구 선택
  ↓
실행
  ↓
결과 관찰
  ↓
다음 행동 결정
여기서 중요한 것은 모델의 응답 품질만이 아니다.
- 현재 상태를 어떻게 읽는가
- 도구 결과를 어떻게 해석하는가
- 실패 시 재시도하는가
- 언제 중단하는가
- 결과를 어떻게 검증하는가
이미지에는 일부 내용을 lightning 포화로 인해 대체 모델로 진행했다고 기록되어 있다. 이 부분은 학습 범위를 숨기지 않고, 원래 모델과 대체 모델의 실행 조건이 달랐다는 사실을 남긴다는 점에서 중요하다.
3. Workflows·Index·Deep: 작업을 단계로 분해하기
두 번째 모듈은 workflow, index, deep한 실행 흐름을 거의 전부 학습한 것으로 기록되어 있다.
복잡한 개발 작업은 단일 prompt보다 단계별 상태가 중요하다.
요구사항
  ↓
작업 분해
  ↓
관련 파일·도구 탐색
  ↓
구현
  ↓
검증
  ↓
결과 보고
이 구조를 사용하면 “무엇을 했는가”뿐 아니라 “어떤 근거로 다음 단계로 갔는가”를 남길 수 있다. 특히 실패한 단계와 완료된 단계를 구분할 수 있어 장시간 작업의 추적성이 좋아진다.
4. Connect·OpenClaw·Always-On: 실행 가능한 에이전트 환경
세 번째 모듈은 Launchable Native UI로 재현한 것으로 기록되어 있다. 이미지에는 다음 요소가 명시되어 있다.
- 세션 복원
- 파일을 컨텍스트로 사용
- skill
- 에이전트가 스스로 실행하는 cron
이를 운영 관점에서 표현하면 다음과 같다.
Native UI
  ├─ 세션 상태
  ├─ 파일 기반 컨텍스트
  ├─ 재사용 가능한 skill
  └─ 예약·반복 실행
Always-On 에이전트에서는 “프로세스가 떠 있다”는 사실만으로 충분하지 않다.
프로세스 존재
+ 세션 복원 가능
+ 입력 수신
+ 도구 실행
+ 결과 생성
+ 예약 실행
+ 실패 후 복구
각 항목을 별도로 검증해야 실제 운영 가능한 에이전트인지 판단할 수 있다.
5. OpenShell: 판단과 실행 경계를 분리하기
Module 4a의 중심은 OpenShell이다. OpenShell repository는 이를 autonomous AI agent를 위한 safe·private runtime으로 설명한다.[1]
OpenShell을 학습할 때 핵심 질문은 다음과 같다.
에이전트가 무엇을 하려고 하는가?
실제로 어디까지 할 수 있는가?
어떤 파일을 읽거나 쓸 수 있는가?
어떤 네트워크로 나갈 수 있는가?
어떤 권한과 identity로 실행되는가?
정책을 바꾼 뒤 원복할 수 있는가?
5.1 네트워크·권한·persona probe
probe는 에이전트의 선언이나 설명을 믿는 대신 실행 환경에서 직접 확인하는 과정이다.
네트워크 probe
  → 어떤 destination에 접근 가능한가

권한 probe
  → 어떤 파일·명령·resource가 허용되는가

persona probe
  → 현재 실행 주체와 정책 identity가 무엇인가
이 단계에서 중요한 원칙은 성공 결과만 기록하지 않는 것이다. 허용된 것과 거부된 것을 모두 기록해야 정책의 실제 경계를 알 수 있다.
5.2 라이브 정책 대조
정책 파일을 읽는 것과 실제 런타임이 그 정책을 적용하는 것은 다르다.
정책 파일
  ↓
runtime 적용
  ↓
실제 probe
  ↓
예상 결과와 실제 결과 비교
라이브 정책 대조에서는 다음을 확인해야 한다.
- 파일 read/write 허용 범위
- 네트워크 allow/deny
- credential 접근 경로
- process 실행 권한
- sandbox 밖 접근 차단
- 정책 변경 전후 차이
5.3 정책 변경과 원복
정책 실습에서 변경보다 더 중요한 것은 원복이다.
baseline policy 저장
  ↓
정책 변경
  ↓
허용·거부 동작 재검증
  ↓
원래 정책 복원
  ↓
복원 후 probe
정책을 바꿀 수 있다는 것만 확인하면 운영 학습이 아니다. 변경 전 상태를 보존하고, 변경 후의 차이를 측정하고, 원복 후 처음 상태로 돌아왔는지 확인해야 한다.
5.4 Binary identity 실증
이미지에 기록된 binary identity verification은 실행 중인 바이너리가 기대한 대상인지 확인하는 단계다.
기대 바이너리
  ├─ 경로
  ├─ 버전
  ├─ checksum 또는 identity
  └─ 실행 인자

실제 프로세스
  ├─ 경로
  ├─ 버전
  ├─ identity
  └─ 실행 인자

→ 두 결과 비교
이는 “이름이 OpenShell처럼 보인다”는 수준을 넘어 실제 실행 파일과 프로세스 identity를 확인하는 과정이다. 공급망·업데이트·shadow binary 문제를 줄이려면 버전과 checksum, 출처, 실행 경로를 함께 기록해야 한다.
6. OpenClaw와 OpenShell의 관계
OpenClaw가 에이전트의 계획과 tool 선택을 담당한다면 OpenShell은 그 행동이 도달할 수 있는 실행 범위를 제한한다.
OpenClaw
  = 무엇을 시도할지 결정

OpenShell
  = 실제로 어디까지 허용할지 강제
NVIDIA NemoClaw 문서도 OpenShell 안에서 지원 agent를 실행하고, onboarding·managed inference·network policy·managed integration·lifecycle을 제공하는 reference stack으로 NemoClaw를 설명한다.[2][3]
따라서 다음 세 가지를 구분해야 한다.
에이전트 판단 성공
  ≠ sandbox 실행 성공

sandbox 실행 성공
  ≠ 보안 정책 검증 완료

정책 적용 성공
  ≠ 업무 결과 성공
7. 4b Modern CLIs와 4c Going further를 아직 읽지 않은 이유
이미지에는 4b Modern CLIs / 4c Going further가 미독 상태이며, 비교·참고문헌 중심이라 Launchable 재현은 불필요하다고 기록되어 있다.
이것은 학습 누락을 숨기는 것이 아니라 우선순위를 분리한 것이다.
실행·정책·identity 검증이 필요한 모듈
  → 직접 재현 우선

비교·참고문헌 중심 모듈
  → 문서 읽기와 비교 분석으로 진행
다만 “미독”과 “불필요”는 같은 말이 아니다. 향후 다음 조건이 생기면 4b·4c도 읽을 가치가 있다.
- 현재 runtime과 다른 CLI를 도입할 때
- OpenShell 연동 대상 agent를 늘릴 때
- 운영 policy를 다른 실행 모델로 확장할 때
- 공식 문서의 제한사항과 대체 구현을 비교할 때
8. 오늘 학습에서 얻은 운영 원칙
원칙 1. 모델의 설명보다 runtime trace
에이전트가 “접근할 수 있다”고 말하는 것보다 실제 probe 결과가 중요하다.
원칙 2. 정책 파일과 라이브 정책을 구분
파일이 존재한다고 runtime에 적용된 것은 아니다. 실제 동작을 다시 확인해야 한다.
원칙 3. 변경에는 원복이 포함
정책 변경·업그레이드·sandbox 재생성은 반드시 baseline과 rollback을 함께 기록한다.
원칙 4. identity는 이름이 아니라 증거
binary path·version·checksum·process argument·부모 프로세스를 확인해야 한다.
원칙 5. Always-On은 생존성보다 기능성
프로세스가 떠 있는지보다 입력을 받고, tool을 실행하고, 결과를 보내고, 실패 후 복구하는지가 중요하다.
9. 학습 진도와 증거 수준
Module 1 Loop·React·Tools
  상태: 본문 + 실습
  비고: lightning 포화로 일부 대체 모델

Module 2 Workflows·Index·Deep
  상태: 본문 + 실습 거의 전부

Module 3 Connect·OpenClaw·Always-On
  상태: Launchable Native UI 재현
  증거: 세션 복원·파일 컨텍스트·skill·cron

Module 4a OpenShell
  상태: 완료
  증거: network/permission/persona probe
        live policy contrast
        policy change/rollback
        binary identity verification

Module 4b Modern CLIs / 4c Going further
  상태: 미독
  성격: 비교·참고문헌 중심
이 표는 단순 진도율보다 어떤 학습 결과가 직접 검증됐는지 보여준다. 특히 Module 4a는 문서 이해에서 끝나지 않고 실행 경계와 identity를 직접 대조했다는 점이 핵심이다.
결론
오늘의 Module 4a 학습은 다음 흐름으로 요약된다.
문서 이해
  ↓
네트워크·권한·persona probe
  ↓
라이브 정책 대조
  ↓
정책 변경
  ↓
원복
  ↓
바이너리 identity 실증
OpenShell을 이해한다는 것은 sandbox를 실행했다는 뜻이 아니다. 어떤 행동이 왜 허용·거부됐는지, 정책 변경이 실제 runtime에 반영됐는지, 원복 후 baseline으로 돌아왔는지, 실행 중인 바이너리가 기대한 identity인지까지 증명하는 것이다.
이번 학습 기록에서 가장 중요한 문장은 다음이다.
에이전트의 자율성은 tool 선택에서 시작하지만, 운영 가능한 자율성은 실행 경계·정책·identity·복구를 검증할 때 완성된다.
참고 자료
[1] NVIDIA OpenShell — autonomous AI agent를 위한 safe·private runtime
[2] NVIDIA NemoClaw Documentation — OpenShell sandbox, onboarding, policy, credential과 lifecycle
[3] NVIDIA NemoClaw Overview — OpenClaw·Hermes·LangChain과 OpenShell policy controls
출처
- NVIDIA OpenShell: https://github.com/NVIDIA/OpenShell
- NemoClaw Documentation: https://docs.nvidia.com/nemoclaw/user-guide/openclaw/home
- NVIDIA NemoClaw Overview: https://www.nvidia.com/en-us/ai/nemoclaw/
Sources
[1] https://github.com/NVIDIA/OpenShell — NVIDIA OpenShell [2] https://docs.nvidia.com/nemoclaw/user-guide/openclaw/home — NVIDIA NemoClaw Documentation [3] https://www.nvidia.com/en-us/ai/nemoclaw — NVIDIA NemoClaw Overview